L'unica strada è quella che tracciamo noi.
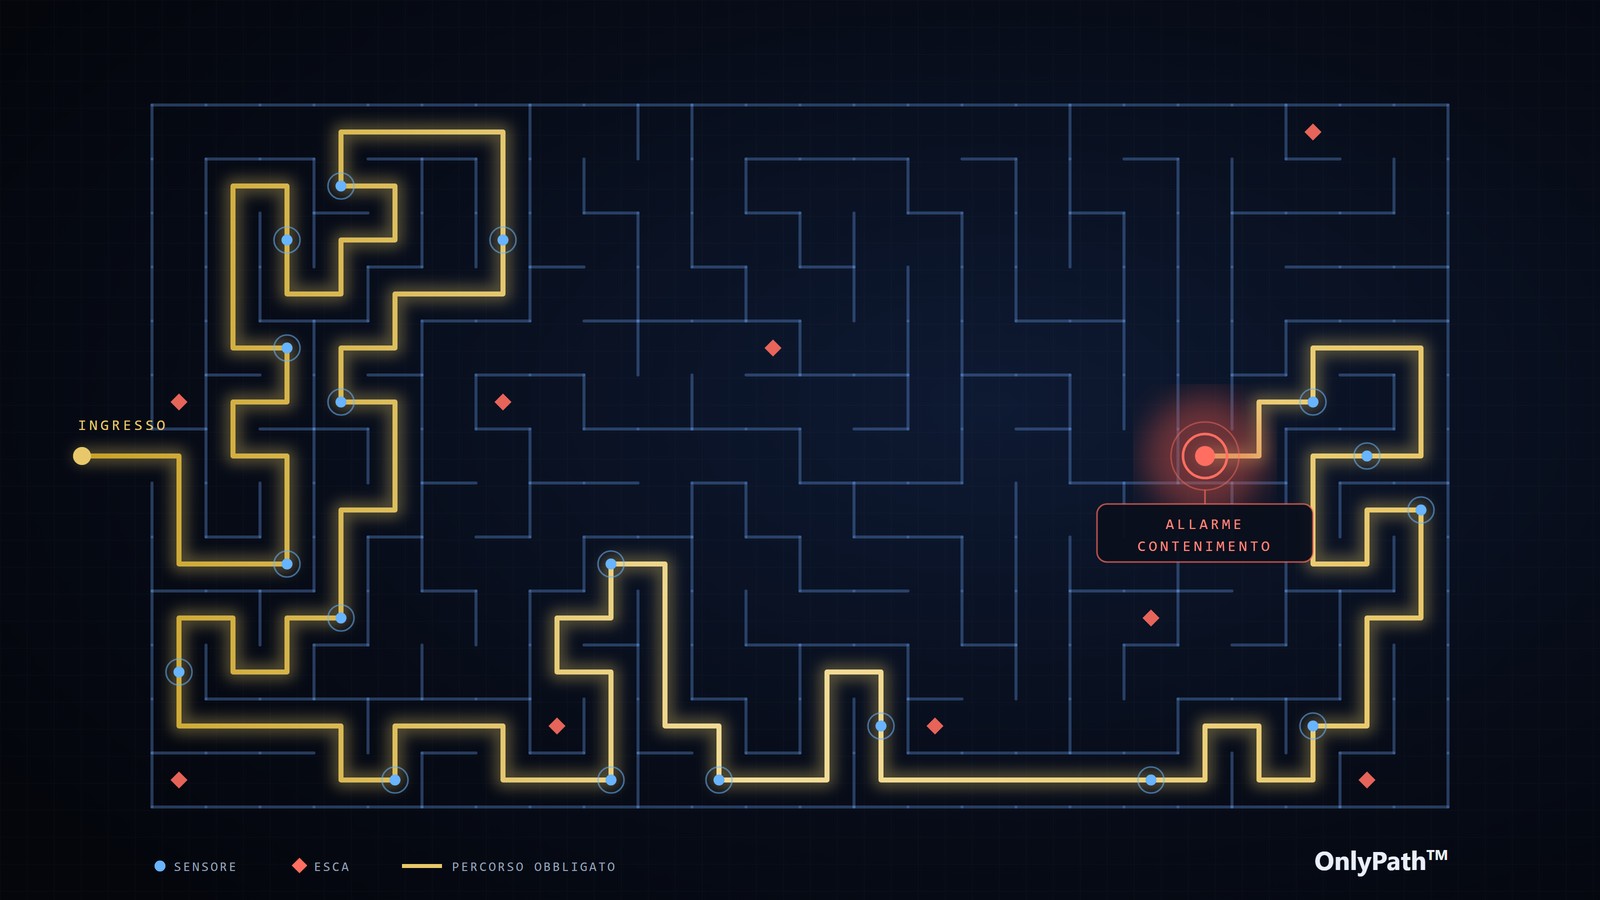
La sicurezza informatica funziona solo se l'infrastruttura IT è configurata nel modo giusto. OnlyPath™ progetta e configura le componenti chiave della tua IT con la mente di chi attacca: siamo noi a tracciare le strade che un criminale può percorrere, così un eventuale incidente è previsto, visibile e gestibile.
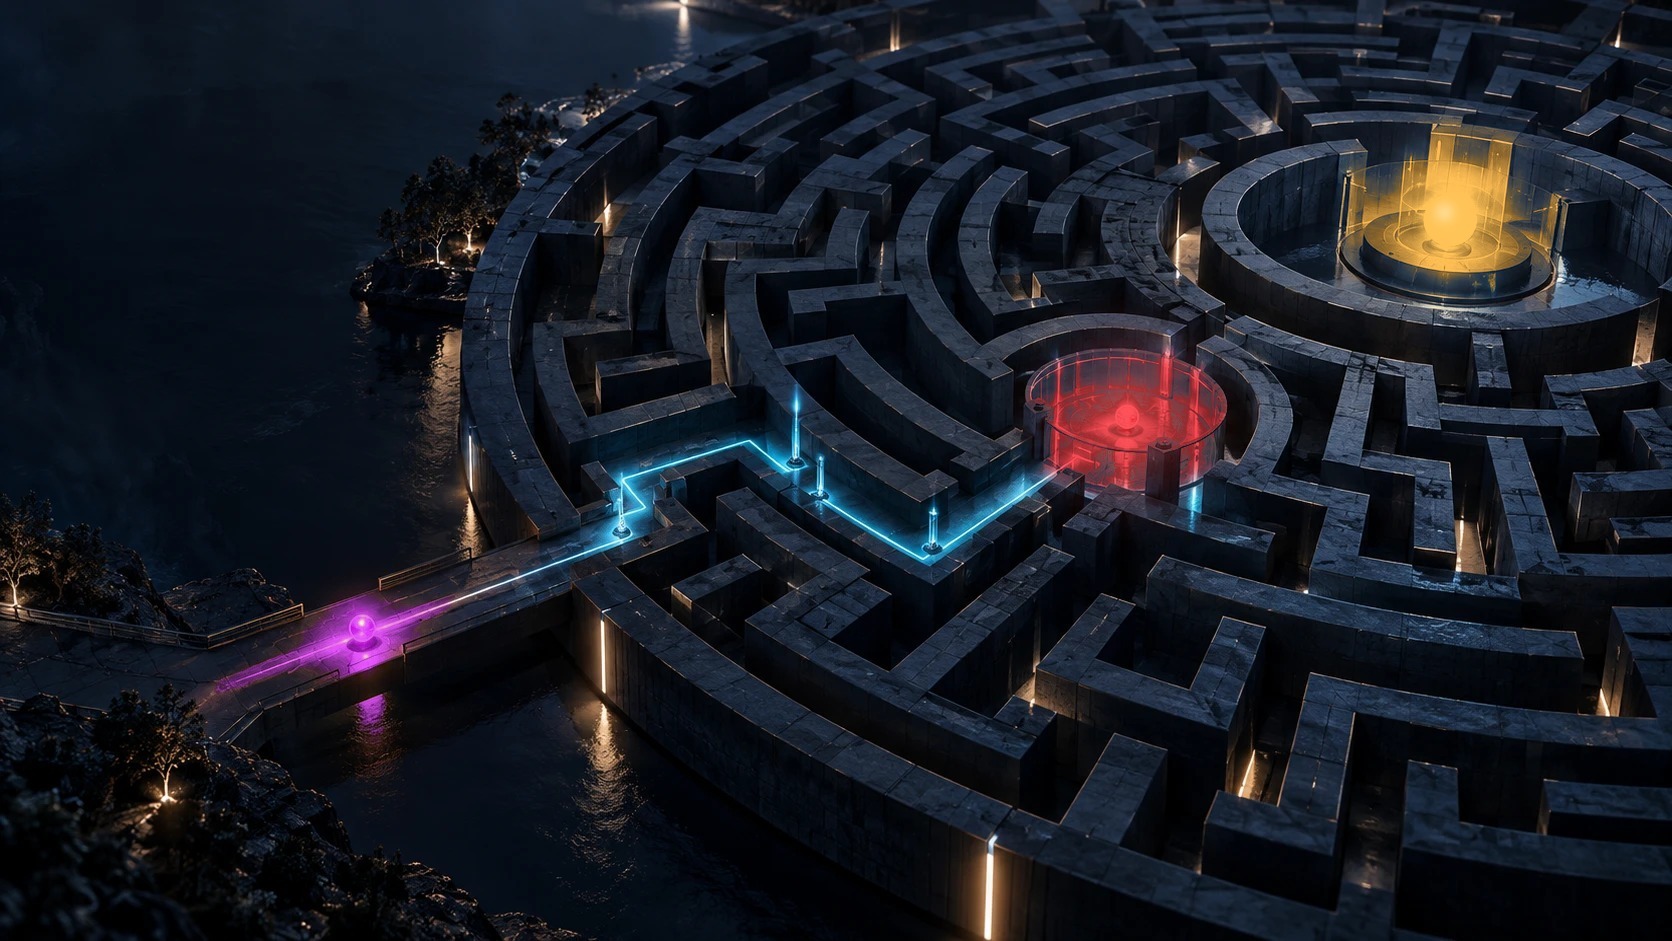
Nella maggior parte delle infrastrutture le strade verso dati e privilegi sono molte, nascoste e non presidiate. L'attaccante le trova prima di chi difende e, quando l'incidente emerge, è già tardi per capire cosa è successo.
Ribaltiamo la prospettiva: non aspettiamo l'attaccante, gli prepariamo la strada. E su quella strada lo aspettiamo noi.
Con tecniche offensive individuiamo tutti i percorsi che un attaccante potrebbe usare per arrivare a dati e privilegi.
Eliminiamo i percorsi superflui e lasciamo aperti solo quelli che decidiamo noi.
Sensori, log ed esche lungo la strada: ogni passo dell'attaccante diventa visibile.
Playbook, contenimento e backup pronti: l'incidente si gestisce, non si subisce.
"L'unica strada è quella che tracciamo noi."
L'attaccante può entrare, ma si muove solo lungo i percorsi che abbiamo disegnato, presidiati da sensori in ogni punto.
"Scegliamo noi il campo di battaglia."
Chi sceglie il terreno vince prima di combattere: la rete è progettata perché lo scontro avvenga dove siamo più forti.
"Ogni passo dell'attaccante fa scattare un allarme che abbiamo messo noi."
Credenziali esca, honeytoken e account civetta: più l'attaccante si muove, più si rivela.
"Progettata da un hacker. Per fermare gli hacker."
La configurazione è guidata da esperti di sicurezza offensiva, che conoscono le strade dell'attacco perché le percorrono per mestiere.
"Un incidente si gestisce bene solo se era previsto quando l'IT è stata progettata."
Log, playbook e backup pronti prima dell'emergenza: si esegue, non si improvvisa. In linea con gli obblighi di NIS2 e DORA.
"Entrano. Ma solo dove vogliamo noi."
Ogni deviazione dal percorso previsto è un segnale, e ogni segnale corrisponde a una decisione già pronta.
Non servono più strumenti: serve che quelli giusti siano impostati nel modo giusto. È questo che rende un incidente gestibile.
Active Directory a livelli: le strade possibili sono poche, note e presidiate.
Nessuna scorciatoia verso i privilegi più alti del dominio.
Il traffico critico transita dove concentriamo il controllo.
Non manomissibili: ogni passo del percorso resta visibile e ricostruibile.
Esche che fanno scattare l'allarme al primo passo sbagliato.
Configurati sugli attacchi veri, non lasciati alle impostazioni di fabbrica.
Quando arriva l'incidente si esegue un piano, non si improvvisa.
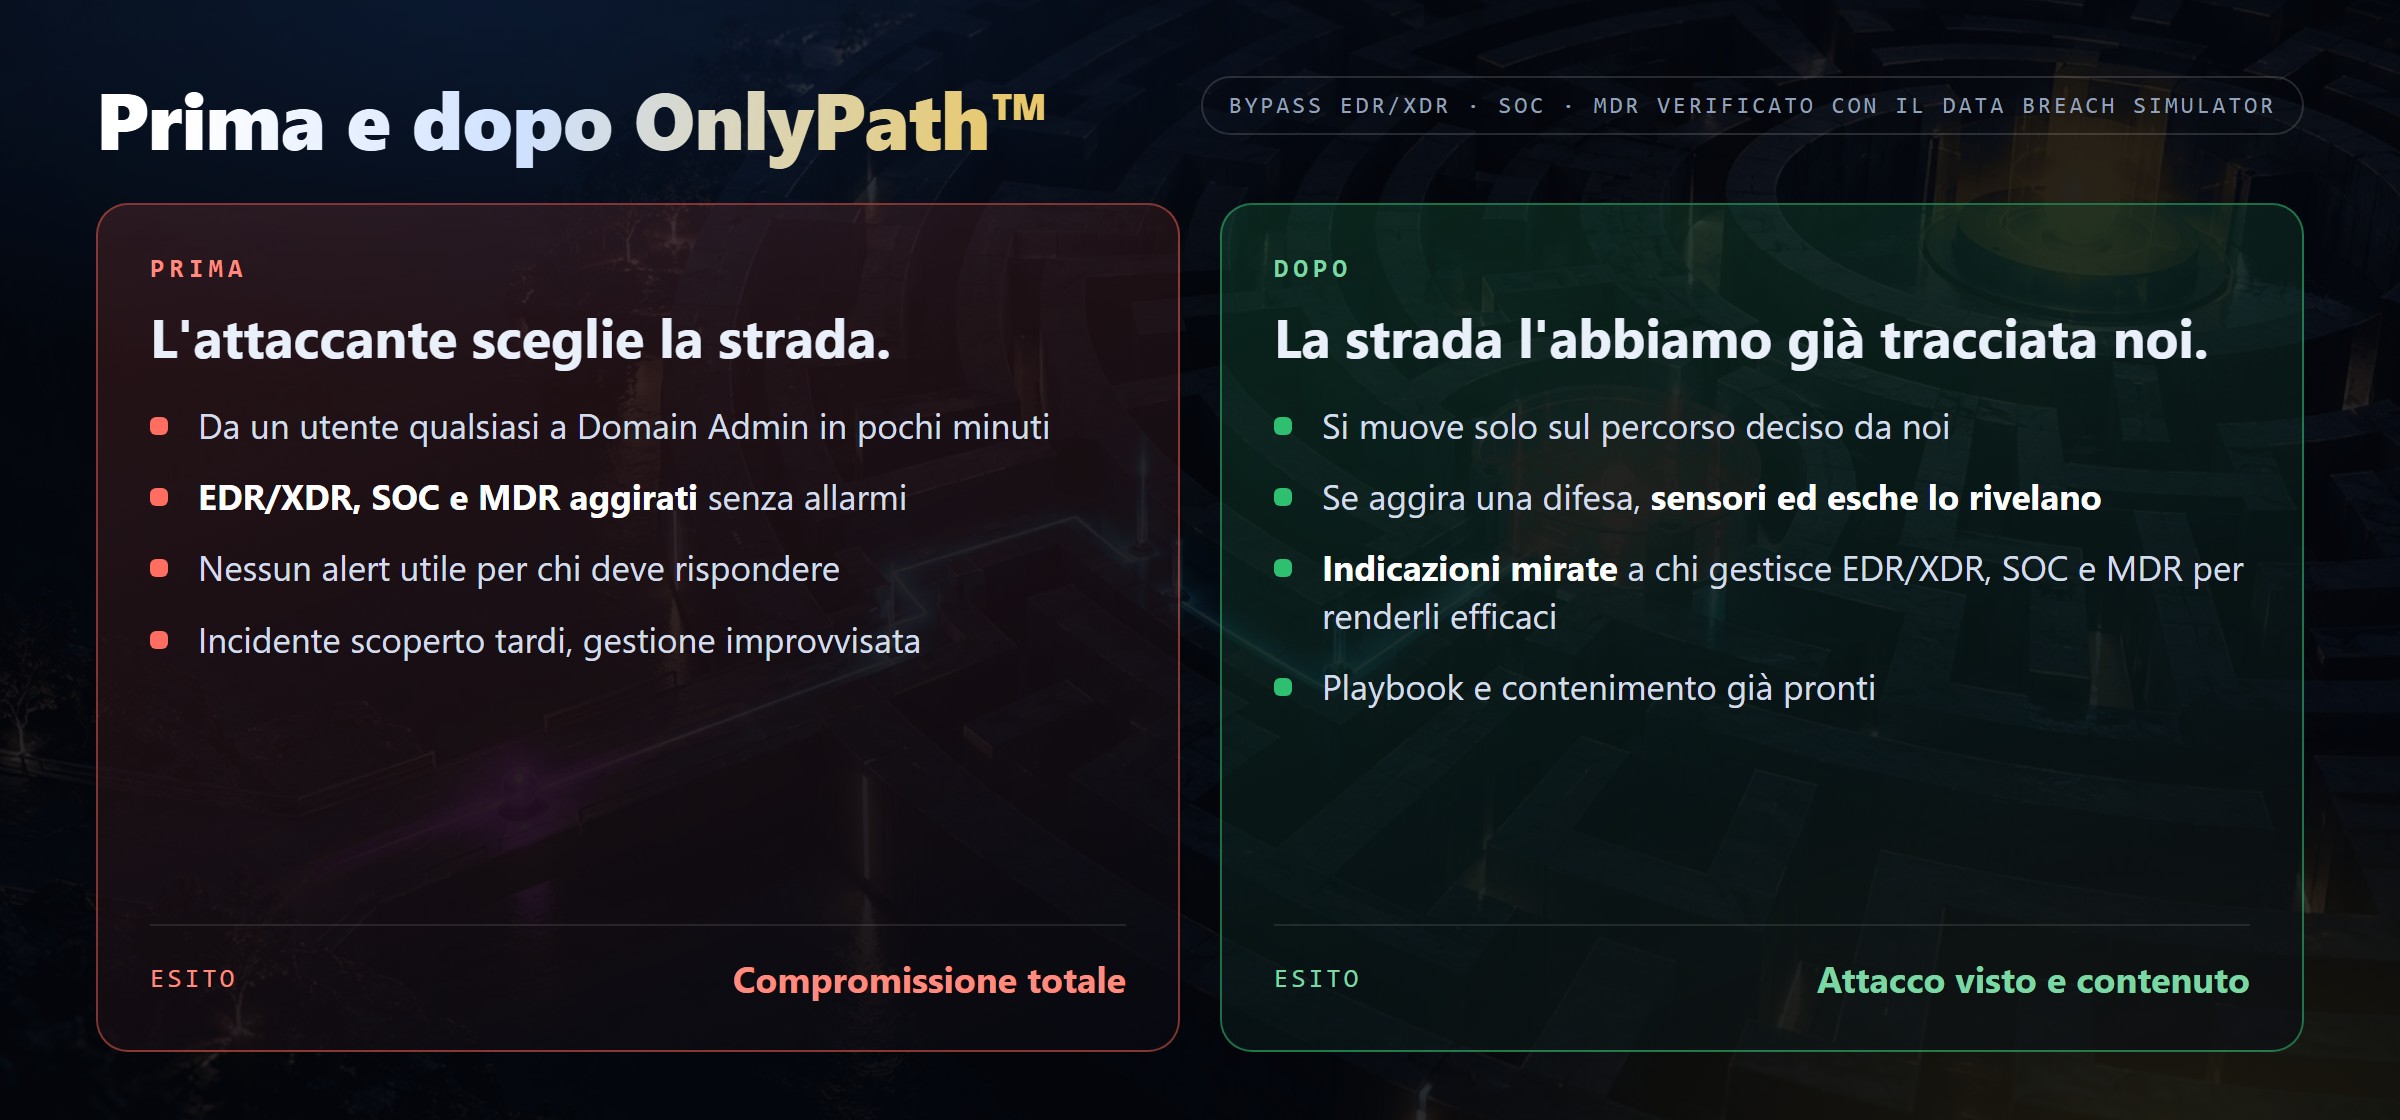
Il Data Breach Simulator misura il prima e il dopo: lo stesso attacco reale, in ambiente controllato, prima e dopo la configurazione OnlyPath™. Verifichiamo anche se EDR/XDR, SOC e MDR vengono aggirati e diamo a chi li gestisce indicazioni mirate per renderli davvero efficaci.
Esempio illustrativo. I risultati reali dipendono dall'infrastruttura e vengono misurati per ogni cliente con il Data Breach Simulator.
Di solito no. OnlyPath™ lavora soprattutto sulla configurazione di ciò che hai già: Active Directory, identità, segmentazione, log, EDR/XDR e backup. Se servono integrazioni, te lo indichiamo con priorità e motivazioni.
Che progettiamo l'infrastruttura in modo che i percorsi verso dati e privilegi siano pochi, noti e sorvegliati. Un attaccante può ancora entrare, ma ogni suo movimento passa da punti che controlliamo e che fanno scattare l'allarme.
Entrambe chiedono di prevenire, rilevare e gestire gli incidenti in modo strutturato. OnlyPath™ rende queste capacità concrete e dimostrabili, con evidenze utili anche per audit e organi di gestione.
Con il Data Breach Simulator: lo stesso attacco reale, in ambiente controllato, prima e dopo la configurazione. Il confronto è oggettivo e viene riassunto nell'Incident Readiness Score.
Dipende dalle dimensioni e dalla complessità dell'infrastruttura. Dopo l'assessment iniziale ti proponiamo un piano con fasi, priorità e tempi.
È il metodo al centro di OnlyWay™ e si integra con consulenza CISO, simulazione data breach e formazione del team IT.
Progettiamo la tua infrastruttura IT con la mente di chi attacca, perché ogni incidente sia previsto, visibile e gestibile.