Building A Culture Of Security

Cyber security, resilienza, Gap Analisi e AI Governance per le organizzazioni che considerano la sicurezza informatica un valore etico prima ancora che un servizio o prodotto. Consulenza strategica, CISO as a Service, test di esposizione reale al data breach, gestione incidenti cyber e formazione certificata a livello internazionale.

Strumenti gratuiti · Nessuna registrazione

Quick Assessment gratuiti

Dodici domande, cinque minuti, un report scaricabile con score, aree di esposizione e roadmap. Nessun nome, nessuna email: le risposte restano nel vostro browser.

Marco Galli
Abstract del CEO

Marco Galli

Viviamo in un’epoca in cui la connessione è potere, ma anche fragilità. Marco Galli ci guida a guardare oltre la superficie del digitale, dove la sicurezza non è solo difesa, ma un atto di fiducia tra esseri umani e tecnologia. L’innovazione nasce dall’equilibrio tra intelligenza e sensibilità, tra codice e coscienza. È in questo spazio che Cyber Industries costruisce il futuro della cyber security: umano, consapevole, resiliente.

Leggi l’abstract completo
Cosa facciamo

Servizi

Un unico interlocutore certificato per governance, difesa e verifica reale della tua sicurezza - dalla strategia al test sul campo, dalla conformità normativa alla gestione dell’incidente.

CISO as a Service

CISO as a Service

Un CISO certificato a disposizione della tua organizzazione, senza il costo e i tempi di una figura interna. Governance, priorità e decisioni difendibili davanti al board.

  • Definizione della strategia e delle policy di sicurezza
  • Analisi del rischio e piano di trattamento
  • Reporting al board e agli organi di controllo
  • Governo dei fornitori e delle terze parti
  • Presidio continuativo o a giornate concordate
Scarica la brochure
Cyber Incident & Ransomware

Cyber Incident & Ransomware

Quando l’incidente è già in corso il tempo è tutto. Coordiniamo l’unità di crisi e riportiamo l’operatività, raccogliendo le evidenze necessarie alle notifiche di legge.

  • Attivazione e coordinamento dell’unità di crisi
  • Contenimento e isolamento dei sistemi colpiti
  • Analisi forense e ricostruzione dell’attacco
  • Ripristino dell’operatività e lessons learned
Scarica la brochure
Penetration Test

Penetration Test

Un attacco controllato, condotto da professionisti certificati OSCP e C|EH con le stesse tecniche di un avversario reale, per dimostrare che cosa un intruso riuscirebbe davvero a raggiungere: non un elenco di alert, ma la prova concreta dell’impatto.

  • Perimetro esterno, rete interna e Active Directory
  • Applicazioni web, API e mobile secondo OWASP
  • Modalità black, grey o white box concordata
  • Sfruttamento verificato delle vulnerabilità, senza danni ai sistemi
  • Report tecnico ed executive con priorità di rimedio e retest incluso
Richiedi un penetration test
Vulnerability Assessment

Vulnerability Assessment

La fotografia completa e periodica delle vulnerabilità presenti su sistemi, reti e applicazioni, validata da un analista che elimina i falsi positivi e ordina i risultati per rischio reale, non per punteggio automatico.

  • Scansione autenticata di server, endpoint, dispositivi di rete e cloud
  • Classificazione per gravità (CVSS), esposizione e sfruttabilità
  • Verifica manuale dei risultati e rimozione dei falsi positivi
  • Piano di rimedio con priorità e confronto con la scansione precedente
  • Ciclo trimestrale o continuativo, anche a supporto di NIS2 e ISO/IEC 27001
Richiedi un vulnerability assessment
NIS2 Gap Analysis

NIS2 Gap Analysis

Verifica puntuale della distanza tra la tua organizzazione e gli obblighi della direttiva NIS2, con un piano d’azione concreto per colmarla nei tempi previsti.

  • Perimetro di applicabilità e ruolo dell’organizzazione
  • Assessment delle misure minime di sicurezza richieste
  • Obblighi di notifica degli incidenti significativi
  • Responsabilità degli organi di gestione
  • Piano di rimedio con priorità e scadenze
Scarica la brochure
ISO/IEC 27001 Gap Analysis

ISO/IEC 27001 Gap Analysis

Dove si trova oggi il tuo sistema di gestione della sicurezza rispetto allo standard, e che cosa serve davvero per arrivare alla certificazione senza sorprese in audit.

  • Analisi dei controlli dell’Annex A
  • Verifica di politiche, procedure e registrazioni
  • Analisi del rischio e Statement of Applicability
  • Preparazione all’audit di certificazione
  • Piano di rimedio con responsabilità e tempi
Richiedi la gap analysis
Recupero Dati

Recupero Dati

Ripristino di dati eliminati, corrotti o resi indisponibili da un attacco ransomware, con catena di custodia documentata e utilizzabile anche in sede legale.

  • Recupero da supporti danneggiati o formattati
  • Ripristino dopo cifratura da ransomware
  • Recupero di caselle e archivi di posta
  • Catena di custodia e relazione tecnica
Scarica la brochure
Cyber Training

Cyber Training

Formazione certificata riconosciuta a livello mondiale, erogata da un istruttore premiato due volte da EC-Council tra i migliori formatori al mondo.

  • Percorsi ufficiali EC-Council, C|CISO incluso
  • Aula, remoto o percorsi su misura
  • Laboratori pratici su ambienti reali
  • Preparazione e sessione d’esame
Scarica la brochure
Active Directory Attack & Defense

Active Directory Attack & Defense

Corso pratico per diventare esperti di attacco e difesa in Active Directory: 12 ore di laboratorio guidato su infrastrutture reali, con trainer certificati a livello internazionale. Per red team, blue team, amministratori e incident responder; accessibile a chi ha conoscenze di base di AD e Windows.

  • Enumerazione AD: utenti, gruppi, GPO, ACL e trust intra/inter-forest
  • Escalation di privilegi, persistenza nel dominio e attacchi cross-trust
  • Kerberos (Golden, Silver e Diamond ticket), Kerberoasting, DCSync, Skeleton key
  • Come vengono rilevati gli attacchi e bypass di Defender, AMSI ed EDR
  • Mitigazioni, logging utile e deception per ridurre il rischio reale
  • 12 ore in videoconferenza: 2 giornate da 6 ore o 3 da 4 ore
Scarica la brochure
Metodo proprietario · Verifica realeIn evidenza

Data Breach Simulator

Sei sicuro che la tua strategia Cyber ti protegga davvero? Verifichiamo se i tuoi sistemi di protezione - MDR, SOC, XDR - difendono realmente il business, usando tecniche di attacco che quei sistemi non hanno mai visto. Lo scopriamo in laboratorio, non durante un incidente vero.
  • Attacco reale, ambiente controllato - nessun rischio per l’operatività, nessuna simulazione teorica
  • Evidenze, non opinioni - cosa è stato rilevato, cosa è passato e in quanto tempo
  • Report utilizzabile - risultati leggibili dal board e azionabili dal reparto IT
GITEX AI Singapore · Aprile 2026Presentato con successo alla fiera internazionale GITEX AI di Singapore, davanti a operatori e investitori del settore.
Cosa testiamo davvero
  • Data Breach Exfiltration Test
  • Ransomware Test
  • Trojan Test e system takeover
  • MDR Test
  • SOC Test
  • AV / EDR / XDR Test
EsfiltrazioneCifraturaTakeoverDetection GITEX AI Singapore 2026
Programma proprietario · OnlyWay™In evidenza

OnlyWay™

Molte aziende investono in tecnologia senza conoscerne l’efficacia reale. OnlyWay™ risponde alla domanda fondamentale: la tua organizzazione è realmente protetta, o pensa solo di esserlo? Un percorso integrato tra consulenza strategica, test di esposizione al data breach e formazione specialistica per il reparto IT.

  • Consulenza CISO - governance, priorità e decisioni difendibili davanti al board
  • Simulazione Data Breach - verifica sul campo delle difese realmente attive
  • Formazione avanzata per l’IT - competenze operative sul team che presidia i sistemi
  • Consapevolezza per il management - l’esposizione al rischio espressa in termini di business
Perché scegliere OnlyWay™
1

Valutare le difese esistenti

Non quello che i fornitori dichiarano, ma ciò che i sistemi fanno davvero sotto attacco.

2

Aumentare la maturità cyber

Dalla reazione all’incidente alla prevenzione strutturata, con un percorso misurabile.

3

Rafforzare il team IT

Le competenze restano in azienda: chi presidia i sistemi impara a riconoscere e reagire.

GovernanceSimulazioneFormazioneBoard reporting
Nuovo servizio · Framework ADG

AI Governance & Security Assessment

L’intelligenza artificiale è già dentro la tua organizzazione: nei processi, negli strumenti dei fornitori, nei dati che escono ogni giorno dal perimetro. Governarla non è più una scelta strategica, è un obbligo normativo. Misuriamo la maturità AI della tua azienda con un metodo strutturato e ti consegniamo la rotta per arrivare in regola prima delle scadenze.

  • 12 Minimum Controls - valutazione puntuale dei controlli minimi su adozione, difesa e governo dell’AI
  • Gap analysis e heatmap di rischio - dove sei esposto, quanto pesa, in che ordine intervenire
  • Crosswalk normativo - EU AI Act (Reg. UE 2024/1689), NIST AI RMF, ISO/IEC 42001
  • Roadmap di remediation - azioni concrete, responsabilità e priorità, non un elenco di buoni propositi
  • Shadow AI e data leakage - quali strumenti AI sono in uso e quali dati stanno trattando
Il modello ADG
A

Adopt

Adottare l’AI con criterio: casi d’uso, valutazione dei fornitori, classificazione del rischio.

D

Defend

Difendere modelli, dati e prompt: prompt injection, data poisoning, esfiltrazione, shadow AI.

G

Govern

Governare il ciclo di vita: policy, ruoli, registro dei sistemi AI, evidenze e audit.

EU AI ActNIST AI RMFISO/IEC 42001 NIS2GDPR
EC-Council ADG AI Framework - Adopt, verified
Adopt
EC-Council ADG AI Framework - Defend, verified
Defend
EC-Council ADG AI Framework - Govern, verified
Govern

Credenziali EC-Council · ADG AI Framework verificato

Nuovo servizio · Cyber Resilience Act

CRA Product Security Assessment

Se progetti, importi o distribuisci prodotti con elementi digitali - software, dispositivi connessi, componenti - il Cyber Resilience Act ti riguarda già: dall’11 settembre 2026 le vulnerabilità sfruttate e gli incidenti gravi vanno segnalati entro 24 ore, anche per i prodotti già sul mercato. Misuriamo la distanza dai requisiti essenziali e ti consegniamo il percorso per arrivare alla marcatura CE prima della scadenza.

  • 12 controlli operativi - verifica puntuale su conformità, progettazione sicura e manutenzione del prodotto
  • Classificazione dei prodotti - default, importanti (classe I e II) o critici: quale procedura di conformità ti serve davvero
  • Crosswalk normativo - CRA (Reg. UE 2024/2847), IEC 62443-4-1, ETSI EN 303 645, NIST SSDF
  • Roadmap di remediation - azioni concrete, responsabilità e priorità in ordine di rischio e impatto normativo
  • Segnalazione, SBOM e vulnerabilità - il processo delle 24/72 ore, la distinta dei componenti e la gestione coordinata delle vulnerabilità
Il modello CRA
C

Comply

Rispettare gli obblighi del fabbricante: inventario e classificazione, valutazione del rischio, segnalazione, documentazione tecnica.

D

Design

Progettare sicuro fin dall’origine: configurazione di default, accessi, protezione dei dati, superficie di attacco e resilienza.

M

Maintain

Mantenere il prodotto per tutto il periodo di supporto: aggiornamenti, logging, SBOM, gestione coordinata delle vulnerabilità.

Cyber Resilience ActIEC 62443-4-1ETSI EN 303 645 NIST SSDFNIS2
11.09.2026
Obbligo di segnalazione: 24h / 72h / 14 giorni
11.12.2027
Applicazione integrale del Regolamento
Sanzioni
Fino a 15 M€ o 2,5% del fatturato mondiale

Regolamento (UE) 2024/2847 · Cyber Resilience Act

Nuovo strumento · NIS2 · D.Lgs. 138/2024

NIS2 Readiness Assessment

Se la vostra organizzazione è un soggetto essenziale o importante, le scadenze sono già operative: dal gennaio 2026 gli incidenti significativi vanno notificati al CSIRT Italia entro 24 ore ed entro il 31 ottobre 2026 le misure di sicurezza di base definite da ACN devono essere attuate e dimostrabili. Misuriamo la distanza dagli obblighi del decreto e delle determinazioni ACN e vi consegniamo il percorso per arrivare in regola prima delle verifiche.

  • 12 controlli NIS2 - mappati sugli artt. 7, 23, 24 e 25 del D.Lgs. 138/2024: governance, protezione e risposta
  • Misure di base ACN - Det. 379907/2025, Allegati 1 e 2: verifica requisito per requisito nella Gap Analysis
  • Organi di amministrazione - approvazione, supervisione e formazione richieste dall'art. 23, con responsabilità diretta
  • Notifica degli incidenti - processo 24h / 72h / 1 mese, criteri di significatività e referente CSIRT
  • Adempimenti ACN - registrazione annuale, categorizzazione dei servizi e fornitori rilevanti (Det. 127437/2026 e 155238/2026)
Il modello NIS2
G

Govern

Responsabilità degli organi di amministrazione, analisi dei rischi, fornitori rilevanti e adempimenti verso ACN.

P

Protect

Le misure dell'art. 24: formazione e igiene di base, accessi e asset, MFA, crittografia, gestione delle vulnerabilità.

R

Respond

Rilevare e gestire gli incidenti, notificarli al CSIRT Italia nei tempi, garantire continuità e ripristino.

D.Lgs. 138/2024Det. ACN 379907/2025ISO/IEC 27001 CIS Controls v8NIS2
Gennaio 2026
Notifica al CSIRT: 24h / 72h / 1 mese
31.10.2026
Misure di base ACN per i soggetti in elenco dal 2025
Sanzioni
Fino a 10 M€ o 2% del fatturato mondiale

D.Lgs. 138/2024 · Determinazioni ACN aggiornate a settembre 2026

Nuovo strumento · DORA · Reg. (UE) 2022/2554

DORA Gap Assessment

Se siete un'entità finanziaria, o un fornitore ICT che la serve, DORA non è una scadenza in arrivo: si applica dal 17 gennaio 2025 ed è già oggetto di vigilanza da parte di Banca d'Italia, IVASS, Consob e COVIP. Misuriamo la distanza dagli obblighi del Regolamento e dei suoi standard tecnici e vi consegniamo il percorso per arrivare pronti a una richiesta dell'autorità.

  • 12 controlli DORA - mappati sugli artt. 5-30: governance del rischio ICT, resilienza, terze parti
  • Registro delle informazioni - verifica campo per campo secondo l'ITS 2024/2956, trasmissione annuale entro il 15 marzo
  • Incidenti gravi - classificazione (RTS 2024/1772) e segnalazione in 4 ore / 72 ore / 1 mese (RTS 2025/301)
  • Contratti con i fornitori ICT - clausole dell'art. 30, rischio di concentrazione, subappalto ed exit strategy
  • Test di resilienza - programma annuale e preparazione al TLPT (Reg. 2025/1190)
Il modello DORA
G

Govern

Organo di gestione, quadro di gestione del rischio ICT, asset e funzioni essenziali o importanti.

R

Resilience

Protezione, rilevamento, gestione e segnalazione degli incidenti, continuità e test di resilienza.

T

Third-party

Strategia terze parti, registro delle informazioni, due diligence, contratti, monitoraggio ed exit.

Reg. (UE) 2022/2554RTS / ITSD.Lgs. 23/2025 ISO/IEC 27001NIST CSF 2.0
17.01.2025
Regolamento pienamente applicabile
15 marzo
Registro delle informazioni, ogni anno
Sanzioni
Fino al 10% del fatturato e interdizione degli esponenti

Regolamento (UE) 2022/2554 · Standard tecnici aggiornati a settembre 2026

Cyber Lounge
Eventi · Cyber Lounge™

Cyber Lounge™

Eventi unici in un’atmosfera informale, dove parlare di sicurezza senza slide e senza vendita. Un’occasione per confrontarsi con chi la cyber security la pratica ogni giorno, e portarsi a casa risposte invece di brochure.

  • Incontra un esperto certificato in strategie Cyber
  • Un punto di riferimento per dubbi e curiosità
  • Location esclusive in tutta Italia
  • Gratuiti, nessun costo per i partecipanti
Dove ti collochi

Maturità Cyber Security

Quattro livelli di consapevolezza. Riconoscere il proprio è il primo passo concreto: la maggior parte delle organizzazioni si crede più in alto di dove si trova davvero.

Livello 4 · Progressiva

Una nuova era di consapevolezza

Le organizzazioni progressive godono di un profondo coinvolgimento del Top Management nell’impostazione, gestione e revisione delle misure di sicurezza. Mentre lavorano per evitare il maggior numero possibile di violazioni future, queste aziende si rendono conto di essere sottoposte a continui attacchi e che alcuni attacchi avranno successo. Per contrastare questa inevitabilità si rivolgono a consulenze e tecnologie avanzate ed effettuano revisioni e valutazioni dei rischi, con competenze di terze parti che alleggeriscono il carico del team ICT.

  • Profondo coinvolgimento del Top Management
  • Consapevolezza di essere sottoposti a continui attacchi
  • Certezza che alcuni attacchi avranno successo
Competenza verificabile

Certificazioni internazionali

Ventuno tra certificazioni e credenziali internazionali attive, raggruppate per area di competenza, AI Governance inclusa. Non titoli da esporre: sono la prova che ogni servizio è erogato da chi l’ha studiato ed è stato esaminato.

A|CCISOAssociate Certified Chief Information Security OfficerEC-Council
C|CISOCertified Chief Information Security OfficerEC-Council
C|EHCertified Ethical HackerEC-Council
EC|SACertified Security AnalystEC-Council
OSCPOffensive Security Certified ProfessionalOffSec
CRTPCertified Red Team ProfessionalAltered Security
CRTECertified Red Team ExpertAltered Security
C|NDCertified Network DefenderEC-Council
C|SACertified SOC AnalystEC-Council
C|TIACertified Threat Intelligence AnalystEC-Council
E|CIHCertified Incident HandlerEC-Council
C|HFIComputer Hacking Forensic InvestigatorEC-Council
E|DRPDisaster Recovery ProfessionalEC-Council
ICS/SCADAICS/SCADA Cyber SecurityEC-Council
C|CTCertified Cybersecurity TechnicianEC-Council
E|CSSCertified Security SpecialistEC-Council
C|SCUCertified Secure Computer UserEC-Council
C|EICertified EC-Council InstructorEC-Council
ADG · AdoptAdopt. Defend. Govern. AI FrameworkEC-Council
ADG · DefendAdopt. Defend. Govern. AI FrameworkEC-Council
ADG · GovernAdopt. Defend. Govern. AI FrameworkEC-Council
Riconoscimenti

Premi internazionali

Riconoscimenti esclusivi per chi ritiene che la Cyber Security sia un valore etico e morale, prima ancora che un mestiere.

2021

Instructor Circle of Excellence Award

Tra i migliori formatori di Cyber Security al mondo, unico premiato in Italia.

EC-Council
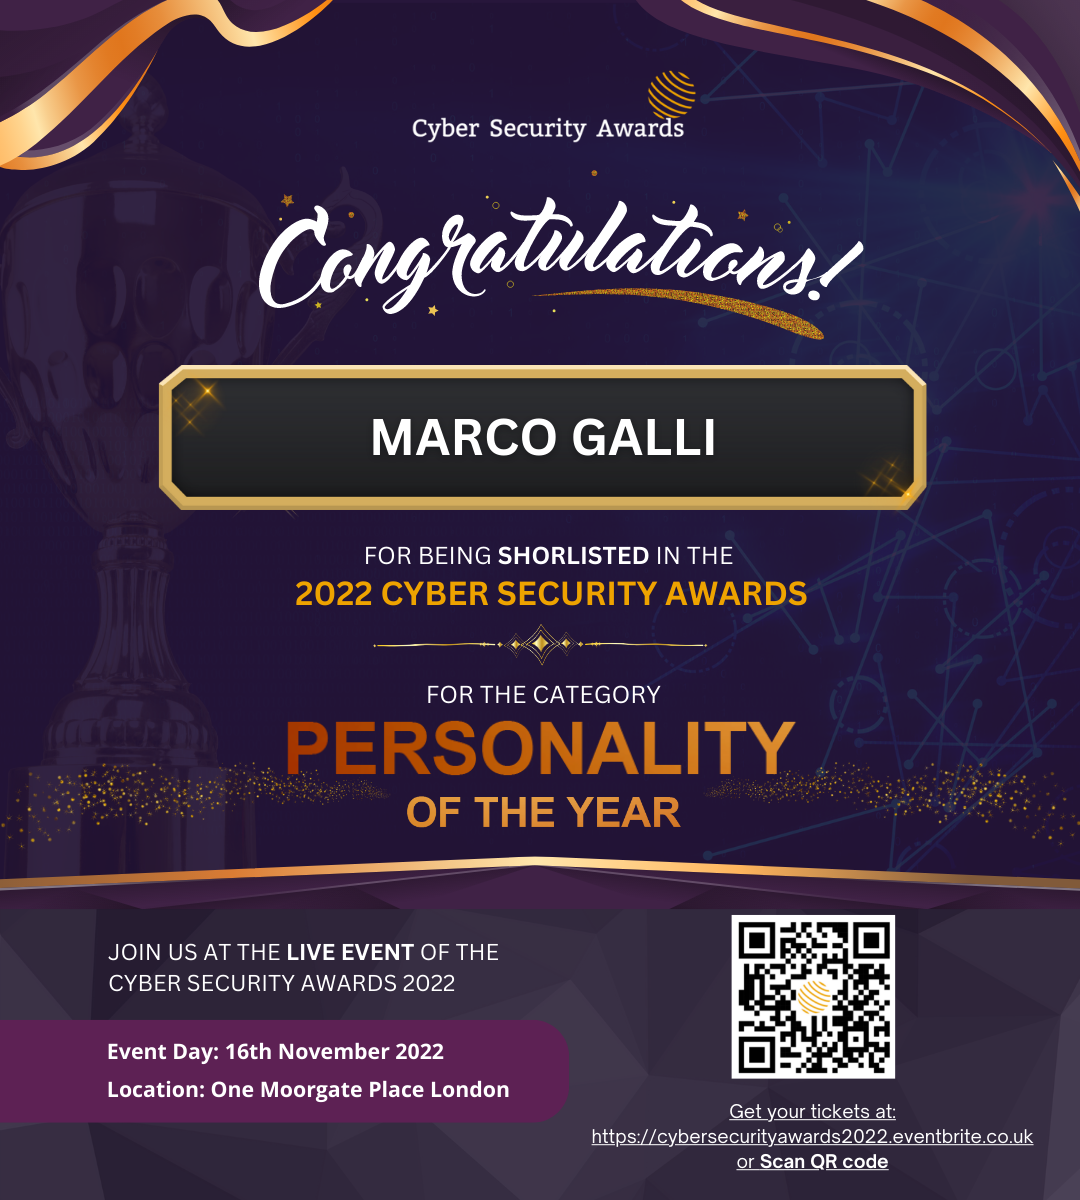
2022

CISO of the Year

Tra i 10 finalisti dei Cyber Security Awards di Londra, unico finalista in Italia ed Europa.

Cyber Security Awards · Londra
2022

Cyber Personality of the Year

Tra i 10 finalisti dei Cyber Security Awards di Londra, unico finalista in Italia ed Europa.

Cyber Security Awards · Londra
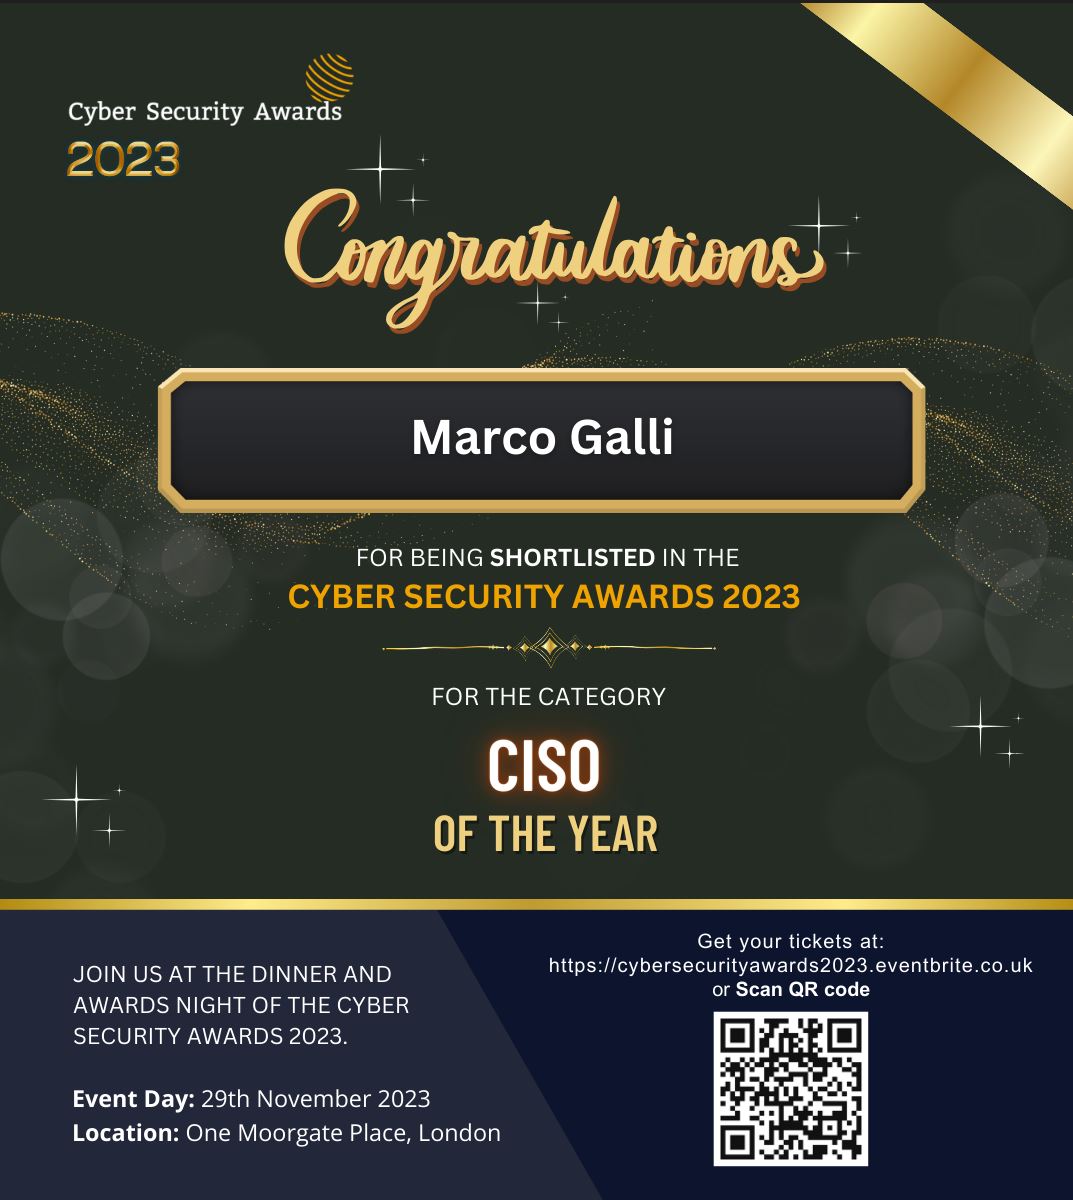
2023

CISO of the Year

Secondo anno consecutivo tra i finalisti nella categoria CISO of the Year.

Cyber Security Awards · Londra
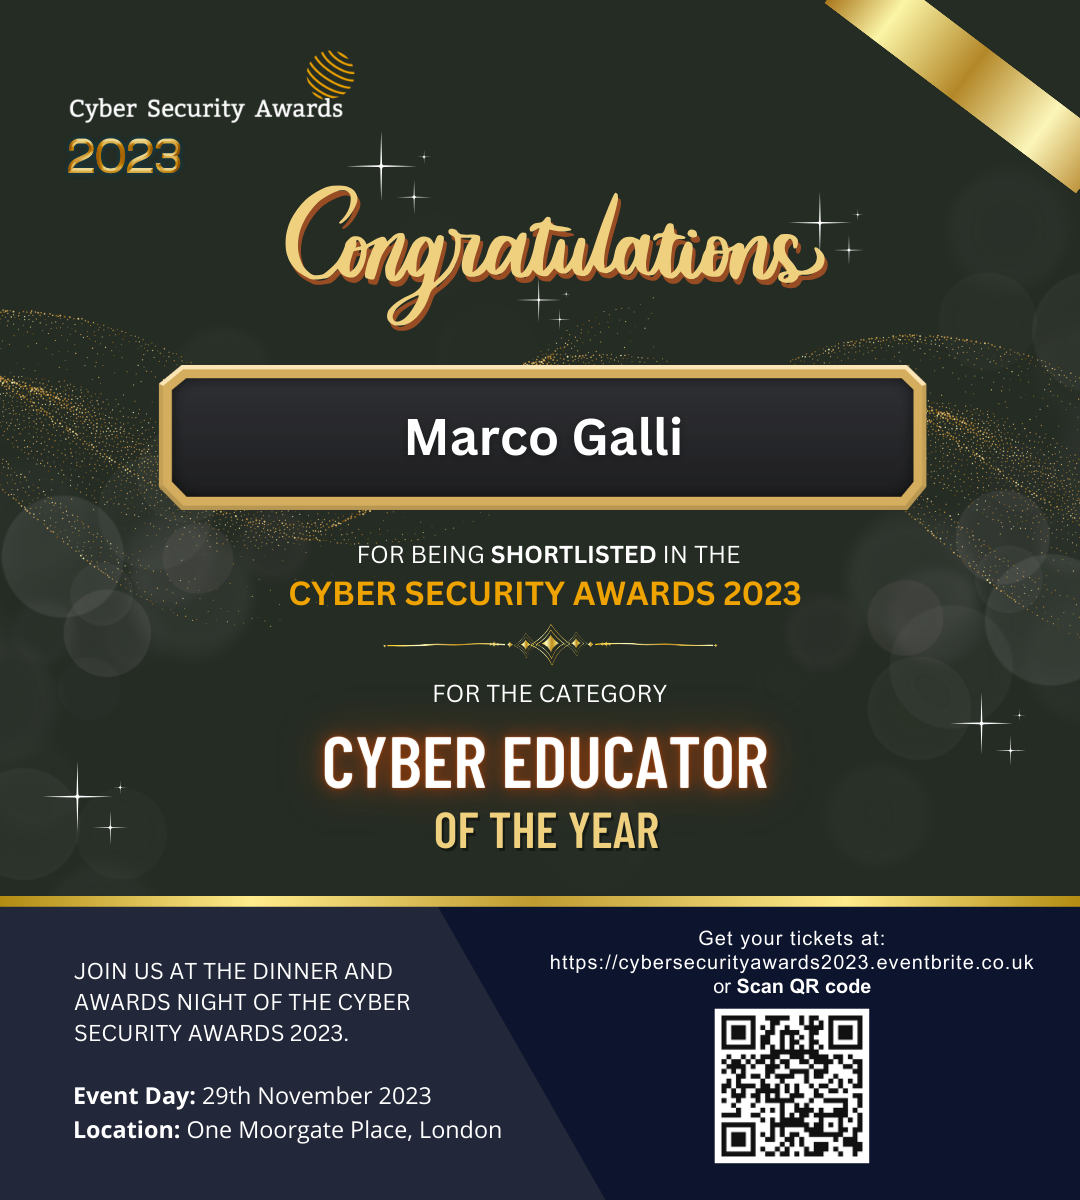
2023

Cyber Educator of the Year

Finalista nella categoria dedicata alla formazione e alla divulgazione.

Cyber Security Awards · Londra
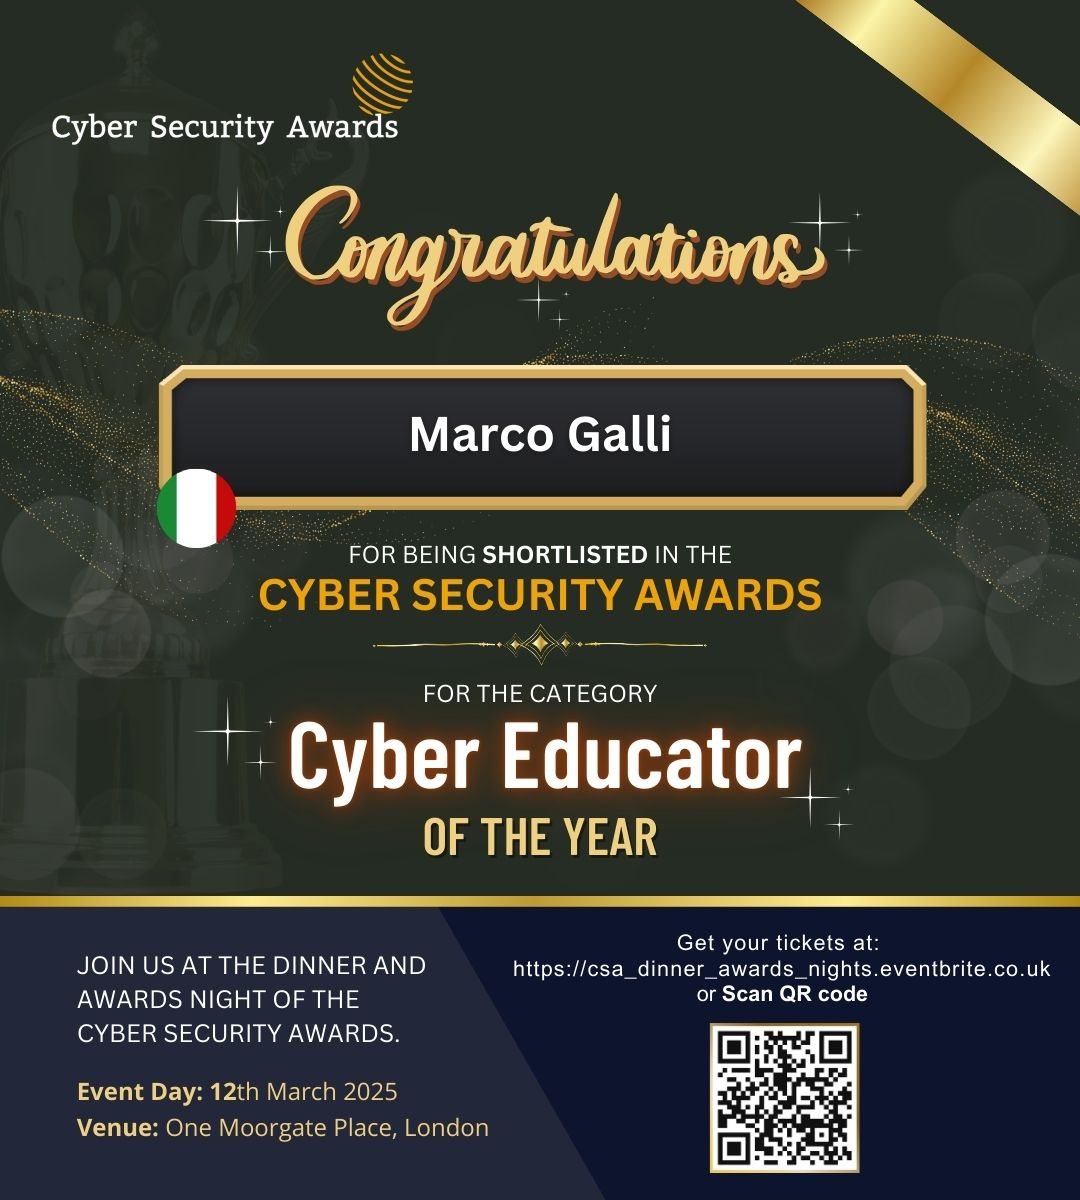
2025

Cyber Educator of the Year

Ancora tra i 10 finalisti, unico rappresentante italiano alla premiazione di Londra.

Cyber Security Awards · Londra
2025

Instructor Circle of Excellence Award

Secondo riconoscimento EC-Council tra i migliori istruttori di Cyber Security al mondo.

EC-Council
Riconoscimento

Cybersecurity Career Mentor

Mentore certificato per i percorsi di carriera nella cyber security.

EC-Council
Partnership internazionale · Londra, Regno Unito

Cyber Industries × SecureThreads

Una collaborazione strutturata con SecureThreads, società di cyber security con sede a Londra, per seguire i clienti che operano tra Italia, San Marino e Regno Unito con un unico interlocutore e due giurisdizioni coperte.

  • Penetration test CREST e CHECK - verifiche condotte da consulenti accreditati secondo gli schemi riconosciuti dal governo britannico
  • Conformità nel Regno Unito - Cyber Essentials Plus, ISO/IEC 27001 e UK GDPR per chi vende o opera oltremanica
  • Cloud security e Zero Trust - architetture e implementazioni su AWS, Azure e Google Cloud
  • Presidio congiunto - vCISO, gestione delle vulnerabilità e monitoraggio con team in due Paesi
  • Un solo referente - Cyber Industries coordina il progetto, SecureThreads eroga le attività nel perimetro UK
Il partner

SecureThreads

“Weaving Security Into Every Thread of Your Business”

Sede
Londra, Regno Unito
Accreditamenti
Consulenti CREST · schema CHECK
Settori
Finanza, sanità, PA e settori regolamentati
CRESTCHECKCyber Essentials Plus ISO/IEC 27001UK GDPRZero Trust

Partnership operativa · progetti congiunti su clienti enterprise